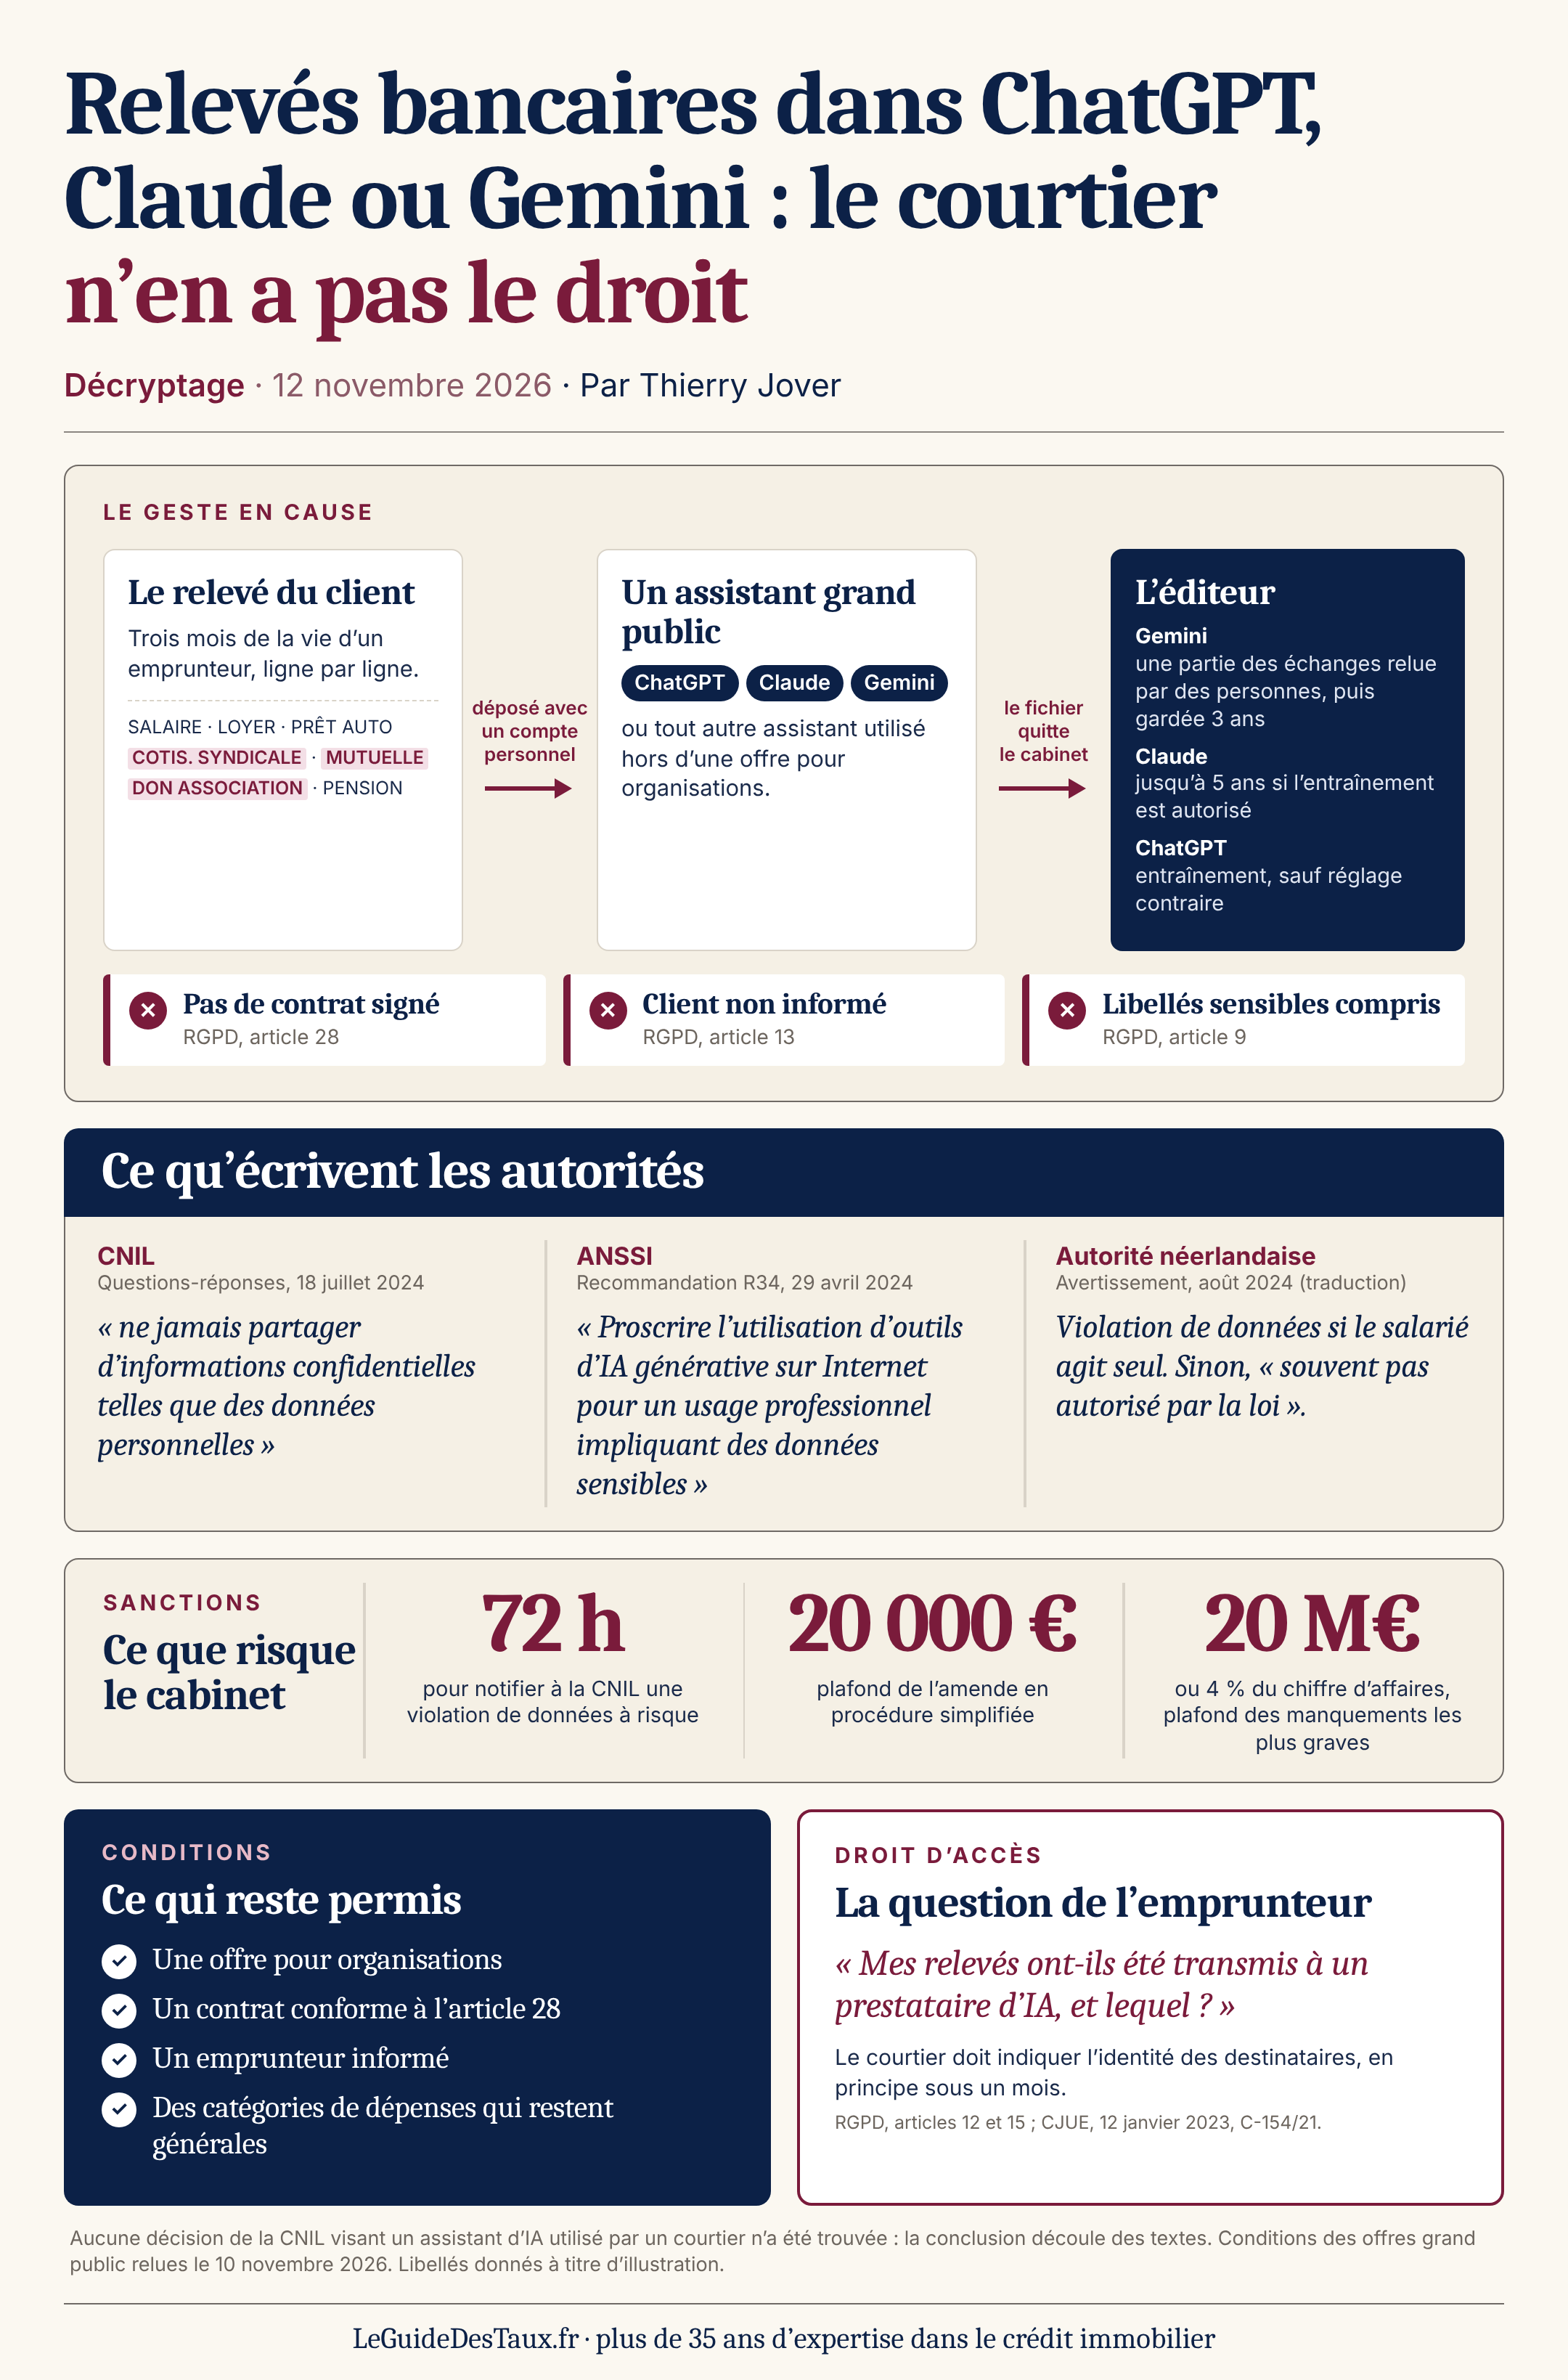
Un courtier n’a pas le droit de déposer le relevé de compte d’un client dans ChatGPT, Claude, Gemini ou un autre assistant grand public depuis un compte personnel. Sans contrat avec l’éditeur et sans que le client en soit informé, le geste est contraire au règlement général sur la protection des données (RGPD). Il est fort probable qu’il se pratique déjà : rien ne l’empêche techniquement, et aucune enquête publique trouvée ne mesure cet usage.
Le fichier ne reste pas dans le cabinet. Google écrit qu’une partie des conversations tenues avec Gemini est relue par des personnes, et que les données ainsi relues sont conservées trois ans. Anthropic peut garder jusqu’à cinq ans, sous une forme dé-identifiée, les échanges que l’utilisateur de Claude accepte de laisser servir à l’entraînement de ses modèles.
L’emprunteur, lui, peut poser la question. Le droit d’accès oblige le courtier à lui dire à qui ses relevés ont été transmis, en nommant les destinataires.
Ce que contient un relevé de compte
Trois mois de relevés donnent le salaire et l’employeur, le loyer, les crédits en cours, les pensions versées ou reçues. Les libellés en disent davantage : une cotisation syndicale, un don à une association cultuelle, les remboursements d’une mutuelle après une hospitalisation. Ces informations appartiennent aux catégories particulières de données de l’article 9 du RGPD (santé, opinions politiques, convictions religieuses, appartenance syndicale), dont le traitement est interdit sauf exceptions.
La CNIL a traité la question dans sa recommandation sur l’évaluation de la solvabilité, adoptée le 2 avril 2026 et publiée le 7 mai. Le texte s’adresse aux prêteurs et aux intermédiaires en opérations de banque et en services de paiement (IOBSP), la catégorie à laquelle appartiennent les courtiers. Il admet que les libellés soient traités pour classer les dépenses et les charges, à une condition : « Ces catégories doivent rester générales et ne pas révéler des catégories particulières de données à caractère personnel. » Le relevé confié en entier à un assistant généraliste part avec tous ses libellés, ceux-là compris.
Où va le fichier
Les éditeurs le disent eux-mêmes, dans les pages qui décrivent leurs offres grand public. Google, dans la notice de Gemini mise à jour le 26 octobre 2026 : une partie des conversations est relue par des personnes, prestataires compris, pour améliorer ses services ; les données relues sont dissociées du compte et conservées trois ans. La même notice demande de ne pas saisir d’informations confidentielles qu’on ne voudrait pas voir lues par un relecteur ou utilisées par Google. L’avertissement vient de l’éditeur.
Chez Anthropic, les échanges tenus avec Claude sur un compte Free, Pro ou Max servent à l’entraînement des modèles lorsque l’utilisateur l’autorise, et peuvent alors être conservés jusqu’à cinq ans sous une forme dé-identifiée. OpenAI écrit que ChatGPT s’améliore en s’entraînant sur les conversations de ses utilisateurs, sauf si le réglage correspondant est désactivé.
Les offres pour organisations des trois éditeurs fonctionnent autrement (voir plus bas). Un courtier qui utilise son compte personnel n’en bénéficie pas.
Sans contrat, le relevé est remis à un tiers
Le courtier est responsable des relevés que ses clients lui confient. Le RGPD l’autorise à en confier le traitement à un prestataire, à condition que cette intervention soit régie par un contrat qui « définit l’objet et la durée du traitement, la nature et la finalité du traitement, le type de données à caractère personnel et les catégories de personnes concernées » (article 28). Les conditions générales acceptées en ouvrant un compte personnel ne sont pas ce contrat. L’éditeur n’y agit d’ailleurs pas pour le compte du courtier, puisqu’il se réserve d’utiliser les contenus pour ses propres besoins. Le relevé a donc été remis à un tiers.
L’article 13 impose d’indiquer à la personne, au moment où ses données sont collectées, leurs destinataires ou catégories de destinataires, ainsi que les transferts hors de l’Union européenne. Quel emprunteur a lu, dans la notice de son courtier, que ses relevés seraient remis à l’éditeur d’un assistant d’IA ?
Masquer le nom et le numéro de compte avant l’envoi n’y change rien : un relevé reste une donnée personnelle tant que son titulaire peut être identifié par l’employeur, les libellés ou les montants (considérant 26 du RGPD).
Ce qu’écrivent les autorités
La CNIL a publié le 18 juillet 2024 ses réponses sur l’utilisation des systèmes d’IA générative. Le recours à un service grand public y est envisagé « pour des usages non confidentiels », avec des adresses professionnelles dédiées. Parmi les règles à enseigner aux utilisateurs, elle donne celle-ci : « ne jamais partager d’informations confidentielles telles que des données personnelles » lors de l’utilisation d’un tel service. Et elle précise qui répondra d’un écart : « c’est l’organisme utilisateur qui engagera sa responsabilité légale en cas de mauvaise utilisation de l’IA par son personnel ».
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) est plus brève. Recommandation R34 de son guide du 29 avril 2024 : « Proscrire l’utilisation d’outils d’IA générative sur Internet pour un usage professionnel impliquant des données sensibles ». L’agence parle des données sensibles de l’organisation, au sens de la sécurité informatique, et non de la catégorie du RGPD. On voit mal un cabinet de courtage soutenir que les relevés de ses clients n’en font pas partie.
L’autorité néerlandaise de protection des données (Autoriteit Persoonsgegevens) a qualifié le geste. Son avertissement d’août 2024 fait suite à plusieurs notifications, dont celle d’un cabinet médical où un employé avait saisi des données de patients dans un assistant. Lorsqu’un salarié agit de sa propre initiative et contre les consignes de son employeur, écrit-elle, la saisie de données personnelles dans un chatbot est une violation de données. Et lorsque l’usage est admis par l’organisation ? Ce n’est plus une violation de données, mais c’est « souvent pas autorisé par la loi » (traduction de l’anglais). Une autorité néerlandaise n’engage pas la CNIL. Elle applique le même règlement.
Ce que risque le cabinet
Un client qui apprend que ses relevés sont passés par un assistant peut saisir la CNIL (article 77 du RGPD). Celle-ci a annoncé, en publiant sa recommandation sur le crédit le 7 mai 2026, qu’elle « veillera ensuite, dans le cadre de ses missions de contrôles à venir, au respect des règles applicables dans ce domaine ».
Pour les dossiers peu complexes ou de faible gravité, la CNIL dispose d’une procédure simplifiée : l’amende y est plafonnée à 20 000 € et la sanction n’est pas rendue publique. La procédure ordinaire va jusqu’à 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial, et jusqu’à 20 millions ou 4 % pour les manquements les plus graves. S’y ajoute une obligation de délai : une violation de données susceptible d’engendrer un risque pour les personnes doit être notifiée à la CNIL dans les 72 heures (article 33).
Le code pénal prévoit cinq ans d’emprisonnement et 300 000 € d’amende pour le traitement de données sans les mesures prescrites aux articles 24, 25, 30 et 32 du RGPD, dont la sécurité du traitement (article 226-17). La même peine vise la divulgation, à un tiers qui n’a pas qualité pour les recevoir, de données dont la révélation porte atteinte à l’intimité de la vie privée (article 226-22, sur plainte de la victime). Aucune décision appliquant ces textes à un assistant d’IA n’a été trouvée dans les sources consultées.
À quelles conditions l’IA reste utilisable
Rien de ce qui précède n’interdit à un courtier de s’équiper. Il lui faut une offre pour organisations et un contrat conforme à l’article 28, qui fixe la conservation, l’accès aux contenus, le lieu de traitement et la liste des sous-traitants de l’éditeur. La CNIL demande que les prestataires soient « sélectionnés sur la base des garanties qu’ils sont en mesure de proposer » et encadrés « par un contrat spécifique et adapté ». S’y ajoutent l’information de l’emprunteur et une catégorisation des dépenses qui reste générale.
| Assistant | Compte grand public | Offre pour organisations |
|---|---|---|
| ChatGPT (OpenAI) | Entraînement sur les conversations, sauf réglage contraire | Pas d’entraînement par défaut |
| Claude (Anthropic) | Entraînement si l’utilisateur l’autorise ; conservation jusqu’à 5 ans dans ce cas | Pas d’entraînement par défaut |
| Gemini (Google) | Relecture humaine d’une partie des conversations ; données relues conservées 3 ans | Ni relecture humaine ni entraînement hors du domaine sans autorisation |
Pages officielles des éditeurs, consultées entre le 5 et le 12 novembre 2026.
Une analyse d’impact (AIPD) est obligatoire avant tout traitement susceptible d’engendrer un risque élevé pour les personnes ; la CNIL y range les traitements qui établissent un score pour l’octroi de crédit, sans dire si la lecture de relevés par un assistant chez un courtier en fait partie. Lorsque l’utilisation consiste à fournir des données personnelles, données des clients comprises, elle juge « généralement plus opportun et plus sécurisé de privilégier le déploiement de solutions “sur site” », installées chez l’utilisateur.
Sur ce que l’IA change réellement dans le métier de courtier : comment l’IA transforme le courtage en crédit immobilier.
Ce que l’emprunteur peut demander
L’emprunteur n’a pas à deviner. Le droit d’accès (article 15 du RGPD) lui permet de demander à son courtier à qui ses données ont été communiquées. La Cour de justice de l’Union européenne a jugé le 12 janvier 2023 (affaire C-154/21) que la réponse doit donner l’identité des destinataires et non leur seule catégorie, sauf si cette identification est impossible ou si la demande est manifestement infondée ou excessive. Le délai de réponse est en principe d’un mois (article 12).
La question tient en une ligne : mes relevés ont-ils été transmis à un prestataire d’intelligence artificielle, et lequel ?
Questions fréquentes
Un courtier peut-il analyser des relevés bancaires avec une IA générative ?
Oui, s’il utilise une offre pour organisations assortie d’un contrat conforme à l’article 28 du RGPD, et s’il en informe l’emprunteur. Avec un compte personnel, sans contrat ni information, le dépôt d’un relevé enfreint le RGPD.
Masquer le nom et le numéro de compte suffit-il ?
Non. Le relevé reste une donnée personnelle tant que son titulaire peut être identifié par d’autres éléments, comme l’employeur, les libellés ou les montants (considérant 26 du RGPD).
Comment savoir si un courtier a transmis des relevés à une IA ?
En exerçant le droit d’accès de l’article 15 du RGPD. Le courtier doit indiquer l’identité des destinataires des données (CJUE, 12 janvier 2023, C-154/21), en principe dans un délai d’un mois.
La recommandation de la CNIL sur le crédit est-elle obligatoire ?
Non. Elle n’a pas de valeur contraignante, et un organisme peut s’en écarter s’il justifie et documente ses choix. Le RGPD sur lequel elle s’appuie est, lui, obligatoire.
Le règlement européen sur l’IA concerne-t-il les courtiers ?
Il classe à haut risque les systèmes destinés à évaluer la solvabilité des personnes physiques (annexe III, point 5 b). Les obligations correspondantes s’appliqueront le 2 décembre 2027, après le report décidé par le règlement (UE) 2026/1744.
LeGuideDesTaux.fr
plus de 35 ans d’expertise dans le crédit immobilier
Sources et données
- CNIL, Les questions-réponses de la CNIL sur l’utilisation d’un système d’IA générative, 18 juillet 2024.
- CNIL, Recommandation concernant l’évaluation de la solvabilité dans le cadre de l’octroi de crédit, mai 2026 ; délibération n° 2026-047 du 2 avril 2026, JORF du 7 mai 2026 ; communiqué du 7 mai 2026.
- ANSSI, Recommandations de sécurité pour un système d’IA générative, ANSSI-PA-102, 29 avril 2024, recommandation R34.
- Autoriteit Persoonsgegevens (Pays-Bas), Caution: use of AI chatbot may lead to data breaches, août 2024.
- Règlement (UE) 2016/679 (RGPD), articles 9, 12, 13, 15, 28, 33, 35, 77 et 83, considérant 26 : texte sur le site de la CNIL et EUR-Lex.
- CNIL, Quelles sanctions peuvent être prononcées par la CNIL ? ; Les sanctions pénales (articles 226-17 et 226-22 du code pénal) ; Violations de données personnelles : les règles à suivre.
- CJUE, 12 janvier 2023, Österreichische Post, C-154/21 : communiqué de presse n° 4/23.
- Google, Gemini Apps Privacy Hub, page mise à jour le 26 octobre 2026 ; Generative AI in Google Workspace Privacy Hub, consulté le 12 novembre 2026.
- Anthropic, How long do you store my data? et Is my data used for model training? (offres grand public) ; Is my data used for model training? (offres commerciales), page mise à jour le 18 août 2026.
- OpenAI, Data Controls FAQ ; How your data is used to improve model performance ; Enterprise privacy at OpenAI.
- Règlement (UE) 2024/1689 sur l’intelligence artificielle, annexe III, point 5 b) ; règlement (UE) 2026/1744 du 8 juillet 2026.